عصر کرد - ایسنا / رمزهای محرمانه تاریخ با کمک هوش مصنوعی و به دست افراد غیرمتخصص در حال رمزگشایی هستند و هجوم درخواستها برای تایید راهحلهای رمزگشایی هوش مصنوعی، متخصصان رمزنگاری را با چالش مواجه کرده است.
کارتر لِفِن آنچه را میدید باور نمیکرد؛ مدل هوش مصنوعی GPT-6 Astra موفق شده بود پیامی محرمانه از ارتش آلمان را رمزگشایی کند. پیامی که به مدت ۸۵ سال کشف نشده باقی مانده بود.
به نقل از نیچر، لفن که هیچ تجربهای در زمینه رمزنگاری نداشت، از این مدل خواست پیام را رمزگشایی کند. او چند بار به مدل یادآوری کرد که به کارش ادامه دهد و حتی پیش از رفتن به رختخواب، آن را تشویق کرد که همچنان به تلاش خود ادامه دهد. وقتی صبح از خواب بیدار شد، مدل به راه حلی رسیده بود.
لفن یکی از افراد غیرمتخصص بسیاری است که اکنون از مدلهای زبانی بزرگ (LLM) برای شکستن رمزهای تاریخی استفاده میکنند. این افراد از توانایی این مدلها در اجرای سریع الگوریتمهای رمزگشایی بهره میبرند و همزمان، از آنها برای جستوجو در اینترنت و یافتن اسناد تاریخی یا اطلاعات تکمیلی مرتبط با پیامها کمک میگیرند.
متخصصان رمزنگاری از افزایش علاقه عمومی به رمزگشایی استقبال میکنند؛ اما در عین حال، با سیل درخواستها برای تایید راهحلهای هوش مصنوعی مواجه شدهاند که بسیاری از آنها ممکن است نادرست باشند.
اِلونکا دونین، توسعه دهنده بازنشسته بازیهای رایانهای در منطقه واشنگتن دیسی که کتابهایی درباره رمزنگاری نوشته است، میگوید: تعداد زیادی از نتایج مثبت کاذب از سوی افرادی دریافت میکنیم که واقعا درک درستی از تحلیل رمز ندارند.
رمزهای شکستهشده
لفن در ماه سپتامبر از GPT-6 Astra خواست وبسایت «Crypto Cellar Research» را بررسی کند و از میان رمزهای تاریخی حلنشده در آن، یکی را برای رمزگشایی انتخاب کند.
لفن از این مدل زبانی خواست پیامی را انتخاب و رمزگشایی کند که با دستگاه انیگما رمزگذاری شده بود. انیگما دستگاهی است که نیروهای مسلح آلمان در طول جنگ جهانی دوم برای مخفی نگه داشتن ارتباطات نظامی خود از دشمنان به کار میبردند.
در دستگاه انیگما، روتورها و اتصالات برقی مسیر عبور سیگنالهای الکتریکی را تغییر میدادند تا حروف الفبا رمزگذاری شوند. این دستگاه میتوانست تا ۱۰۳ سکستیلیون حالت مختلف برای رمزگذاری ایجاد کند؛ عددی معادل ۱۰۳ با ۲۱ صفر.
GPT-6 Astra که شرکت اوپن ایآی در سانفرانسیسکو، کالیفرنیا، آن را توسعه داده است، پیامی مربوط به ۱۰ ژوئیه ۱۹۴۱ را انتخاب کرد. این انتخاب احتمالا به دلیل کوتاه بودن پیام، با تنها ۸۲ نویسه و احتمال ارتباط آن با پیام دیگری از انیگما بود که در همان روز ارسال شده و در سال ۲۰۱۷ رمزگشایی شده بود.
اگر پیام حل شده حاوی واژههایی مشترک با پیام رمزگشایی نشده بود، میتوانست به سادهتر شدن فرایند رمزگشایی کمک کند. رمزنگاران به چنین سرنخی، متن محتمل یا «Crib» میگویند. برای مثال، ممکن بود هر دو پیام خطاب به اوبرگروپنفورر (Obergruppenführer)، یکی از مقامهای بلندپایه نازی، نوشته شده باشند.
GPT-6 Astra کدی نوشت که عملکرد دستگاه انیگما را شبیهسازی میکرد و سپس تنظیماتی را جستوجو کرد که هم متن محتمل استخراج شده از پیام رمزگشاییشده در سال ۲۰۱۷ را بازتولید کنند و هم پیام حل نشده را به متنی معنادار تبدیل کنند. این مدل طی ۱۰ ساعت، بیش از چهار میلیارد حالت مختلف را آزمایش کرد.
لفن از نتیجهای که مدل به او ارائه داد، به شدت شگفتزده شد و آن را برای ویرود فرستاد تا صحت آن را بررسی کند.
بررسیها نشان داد پیام با تنظیماتی متفاوت از تنظیمات پیام رمزگشایی شده قبلی در دستگاه انیگما رمزگذاری شده بود؛ با وجود اینکه هر دو پیام در یک روز ارسال شده بودند. این موضوع غیرمعمول است و ممکن است توضیح دهد که چرا این رمز برای مدت طولانی حل نشده باقی مانده بود.
بازی تقلید
چند روز بعد، کارتر چرچ، مهندس ارشد شرکت امنیت سایبری سنتینلوان در کالیفرنیا، با الهام از موفقیت لفن تصمیم گرفت رمز حل نشده دیگری را بررسی کند.
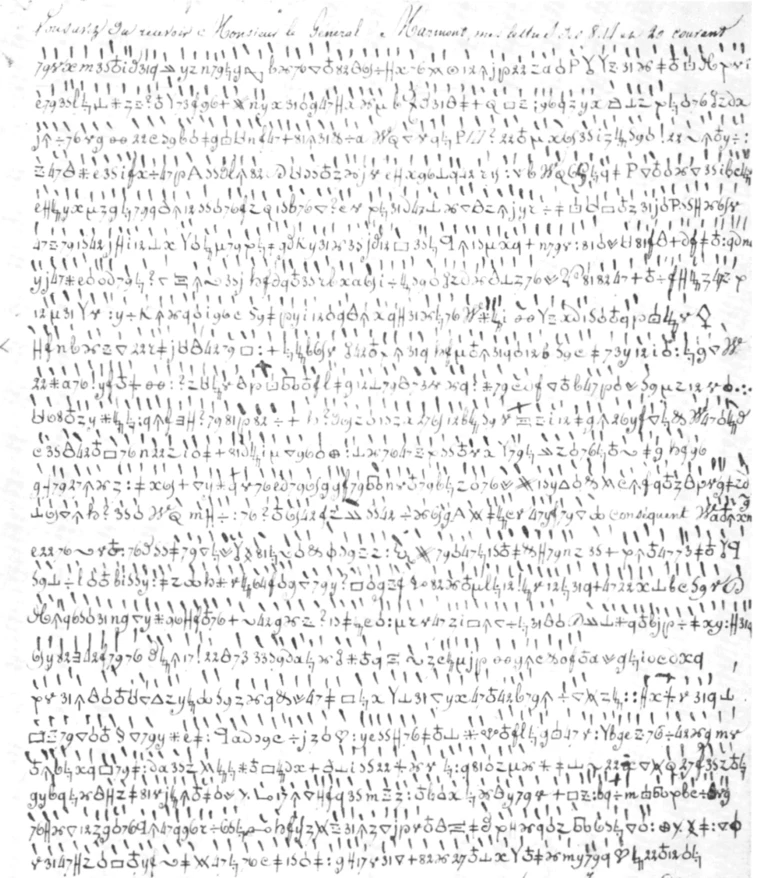
این رمز مربوط به پیامی بود که در سال ۱۸۰۹، یکی از مقامهای ایتالیایی برای یکی از ژنرالهای ناپلئون فرستاده بود.
چرچ تصویری از این پیام را در اختیار GPT-6 Astra قرار داد. GPT-6 Astra با بررسی اسناد موجود در یک وبسایت فرانسوی در زمینه رمزنگاری، موفق شد کلیدی ناقص برای رمزگشایی پیام پیدا کند و سپس رویکردی مرحله به مرحله را برای حل آن در پیش بگیرد.
این مدل از روشی رایج در رمزگشایی به نام بازپخت شبیهسازی شده (Simulated Annealing) استفاده کرد. در این روش، کلید رمزگشایی به صورت مکرر و تدریجی تغییر میکند و هر بار بررسی میشود که آیا خروجی جدید در مقایسه با خروجی قبلی معنادارتر است یا خیر. GPT-6 Astra پس از حدود ۶ ساعت، به کلیدی دست یافت که پیام را با موفقیت رمزگشایی میکرد. چرچ پیام رمزگشایی شده را که در نهایت مشخص شد درباره موقعیت نیروهای نظامی است، برای توموکیو در توکیو فرستاد تا صحت آن را تایید کند.
چرچ خاطرنشان میکند که این پیام را میشد بدون کمک هوش مصنوعی نیز رمزگشایی کرد؛ اما توانایی مدل زبانی در تبدیل تصویر به متن، یافتن کلید ناقص و تشخیص چگونگی استفاده از آن، زمان و تلاش مورد نیاز برای حل رمز را به میزان چشمگیری کاهش داد.
احتیاط در رمزگشایی
متخصصان رمزنگاری به علاقهمندان هشدار میدهند که با افزایش شمار افرادی که برای شکستن رمزها به مدلهای زبانی بزرگ روی میآورند، نباید پیامهای رمزگذاری شده را بدون بررسی و ارزیابی دقیق، صرفا در اختیار این مدلها قرار داد و به نتایج آنها اعتماد کرد.
بئاتا مگیسی، زبانشناس محاسباتی در دانشگاه استکهلم، میگوید: ممکن است صرفا با وارد کردن یک رمز در چت جیپیتی به پاسخ درست برسید؛ اما من قطعا نتیجه را برای یک تاریخدان یا متخصص میفرستادم تا بتواند آن را تفسیر کند.
دونین نیز هشدار میدهد که مدلهای زبانی بزرگ ممکن است دچار توهم شوند و راهحلهایی تولید کنند که در نگاه نخست باورپذیر به نظر میرسند، اما با بررسی دقیقتر اعتبار خود را از دست میدهند.
مگیسی میگوید این مدلها اغلب در رمزگشایی رمزهای نادر با مشکل مواجه میشوند؛ زیرا اطلاعات کافی درباره الگوهای زبانی تاریخی در اختیار ندارند.
به گفته او، احتمالا موفقیت این مدلها در رمزگشایی پیامهای انیگما به این دلیل است که این دستگاه به خوبی شناخته شده و الگوریتمهای رمزگشایی آن مشخص هستند. در مقابل، رمزهای نادرتر یا کمتر بررسیشده، چالش بزرگتری برای ابزارهای هوش مصنوعی ایجاد میکنند.
مگیسی میگوید طی چند ماه گذشته، همزمان با پیشرفت ابزارهای هوش مصنوعی، رمزنگاران با موجی از ایمیلهای علاقهمندان مواجه شدهاند که ادعا میکنند رمزهایی را شکستهاند و خواستار تایید نتایج خود هستند.
توموکیو نیز طی ۶ هفته گذشته، دو اطلاعیه در وبسایت خود منتشر کرده و از کاربران خواسته است برای بررسی پیامهای ارسالی صبور باشند؛ زیرا باید حجم زیادی از پیشنهادهای دریافتی را بررسی کند.
متخصصانی که با نشریه «نیچر» گفتوگو کردهاند، از رمزگشایان آماتور میخواهند پیش از ارسال نتایج خود برای بررسی، اطمینان حاصل کنند که محتوای پیام با زمینه تاریخی آن سازگار است.
با این حال، متخصصان میگویند از راهحلهای ارائه شده به کمک هوش مصنوعی و ورود افراد غیرمتخصص به این حوزه احساس خطر نمیکنند؛ بلکه از حل شدن رمزهای بیشتری استقبال خواهند کرد.